
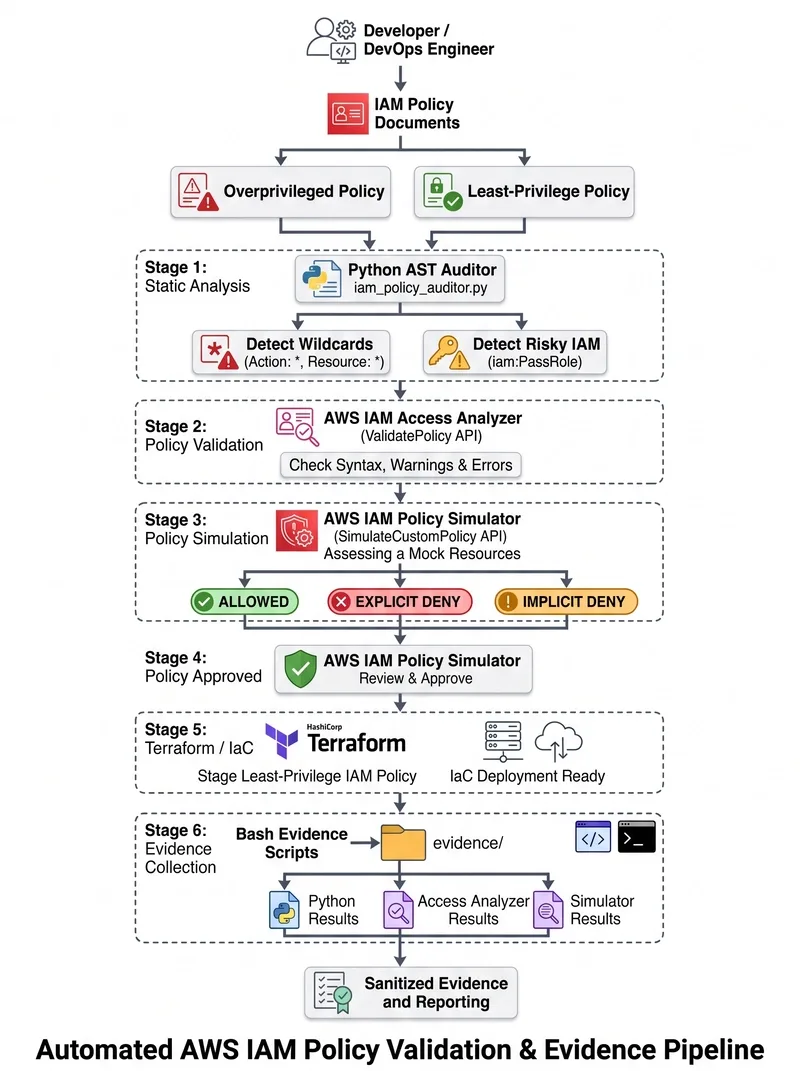

AWS IAM Politikalarında Aşırı Yetki: Otomatik Kontrol Sistemi
AWS'de bir uygulamaya gerekenden daha fazla izin verilen IAM politikaları sık karşılaşılan bir güvenlik sorunu. "Action": "" ve "Resource": "" kombinasyonu en açık tehlike işareti olsa da, geniş servis izinleri ve hassas IAM işlemleri de sistemi riske atıyor.
Bir geliştirici, üç aşamalı bir kontrol sistemi tasarlamış. İlk aşamada yerel bir Python aracı, tehlikeli desenleri tarar. İkinci aşamada AWS IAM Access Analyzer politika doğrulamasını çalıştırıyor. Üçüncü aşamada ise IAM Policy Simulator, seçili işlem ve kaynakları test ediyor.
Önemli nokta: bu iş akışı sadece gözlem yapıyor. Hiçbir IAM kimliği oluşturmuyor, S3 bucket açmıyor ya da gerçek altyapı kurmuyor. AWS API çağrıları yalnızca politika belgelerini doğruluyor ve simüle ediyor; S3'e asla veri yazıp silmiyor.
Sistem tamamlandı ve kullanıma hazır. Kurumsal ortamlarda IAM politikalarını düzenli kontrol etmek, en az ayrıcalık ilkesini (least privilege) sağlamak için pratik bir çözüm sunuyor. Özellikle çok sayıda servis ve rol yönetilen ekipler için zaman kazandırıyor.

0 yorum