


CI/CD Hatlarını Güvenliğe Almak: Saldırganlar Artık Doğrudan Pipeline'ı Hedef Alıyor
Yazılım geliştirme zincirinin güvenliği yeniden tanımlanıyor. Son dönemdeki saldırı kampanyaları, tehdit aktörlerin artık kod yazarken değil, yazılımı üretime taşıyan sistemi doğrudan hedef aldığını gösteriyor.
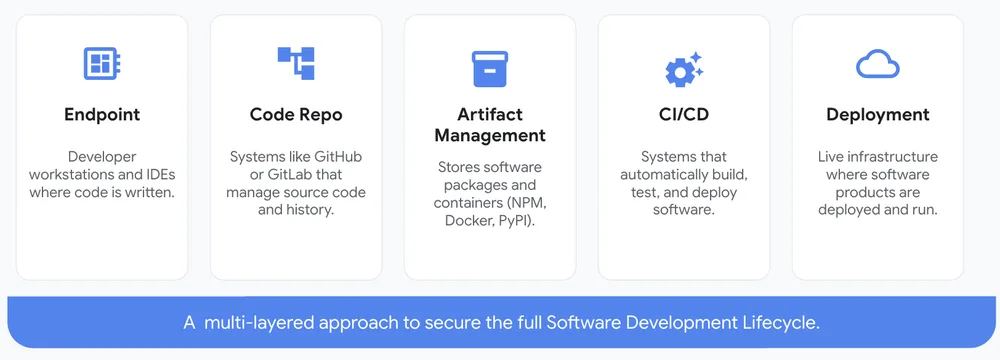
Saldırganlar üç ana taktik kullanıyor. Birincisi: Güvenlik taraçları, yardımcı kütüphaneler ve yapay zeka geliştirici araçları gibi build pipeline'da yüksek yetkiye sahip sistemleri ele geçirme. İkincisi: Geliştirici bilgisayarlarını ve IDE'leri (Integrated Development Environments) sosyal mühendislik, kötü amaçlı eklenti veya adı benzer paketler aracılığıyla enfekte ederek özel şifreleme anahtarları, API token'ları ve oturum kimlik bilgilerini çalma. Üçüncüsü: GitHub Actions cache'i zehirleme, OpenID Connect token manipülasyonu gibi ileri pipeline oyunları.
Statik kimlik bilgileri çalmaktan çok daha ileri giden bu teknikler, saldırganların inşa sürecinin her adımına gizlice erişmesini sağlıyor. Geliştirici ekipleri artık kod kalitesi ve işlevsellik kadar, pipeline güvenliğini de ciddiye almak zorunda. Kısacası: Yazılım zincirinin her halkası bir hedef olmuş durumda.
0 yorum