

Enterprise RAG'de Güvenlik: Zero-Trust Cache ve Tenant İzolasyonu
AWS üzerinde inşa edilen kurumsal RAG platformunun beş bölümlük serisinin son kısmı, artık veri işleme hattı çalışıyor, fakat güvenlik eksikse sistem başarısız olur.
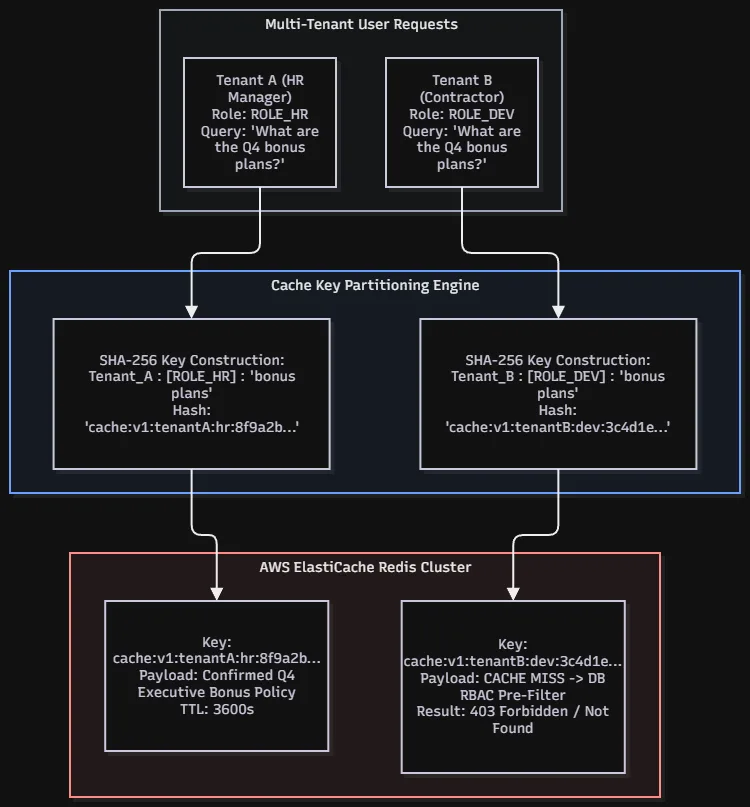
Temel sorun basit: Tenant A'nın cache'lenmiş yanıtlarına Tenant B erişebiliyorsa veya saldırgan LLM'i sistem promptlarını sızdırmaya ikna edebiliyorsa, hiçbir kurumsal güvenlik incelemesini geçemezsin.
Zero-Trust Cache Partitioning burada devreye giriyor. Her kiracının verileri fiziksel olarak ayrılmış cache katmanlarında tutulur; bir kiracı diğerinin anahtarlarına hiç erişemez. PostgreSQL'deki dense pgvector ve sparse BM25 indeksleri, sorgu zamanında kiracı kimliğine göre filtrelenir, hiç istisna yok.
Fail-Closed Guardrails ise şu demek: sistem şüphe duyduğunda cevap vermek yerine sessiz kalır. LLM'in sistem promptunu sızdırmasını engellemek için prompt injection saldırılarını algılayan ara katmanlar eklenir. Bedrock ConverseStream token akışı, kiracı bağlamı dışına çıkan yanıtları otomatik keser.
SageMaker BGE Cross-Encoder reranking aşamasında da aynı mantık: sonuçlar kiracı kimliğine göre yeniden sıralanır. RRF (Reciprocal Rank Fusion) algoritması, dense ve sparse arama sonuçlarını birleştirirken, kiracı filtresi hiç atlanmaz.
Sonuç: Fonksiyonel pipeline artık güvenlik duvarı içinde çalışıyor. SQS Claim-Check mekanizması dosya yüklemelerini güvenli hale getirdi; şimdi de cache ve model çıktıları kiracı sınırlarına bağlı.
0 yorum