
MinIO'da Geçici Kimlik Bilgileri: Session Policy Sınırlarını Doğru Tasarlamak
MinIO'nun Security Token Service (STS) ile geçici kimlik bilgileri oluşturmak, uzun ömürlü object storage anahtarlarından çok daha güvenli bir yol sunuyor.


#siber güvenlik etiketinde 111 gönderi — bu konudaki en güncel soru, rehber ve tartışmaları keşfet.
MinIO'nun Security Token Service (STS) ile geçici kimlik bilgileri oluşturmak, uzun ömürlü object storage anahtarlarından çok daha güvenli bir yol sunuyor.
Proxmox'ta otomasyon kurduğunda genellikle bir kullanıcı şifresiyle başlayıp uzun ömürlü bir API token'ı scriptlere gömüyorsun.
Ekim 2026'de en az dokuz AI geliştirici platformu güvenlik olayı yaşadı. Wiz araştırma ekibi bunu "Black October" olarak adlandırdı çünkü normalde bir platform ihlali ayın en büyük haberi olurken, bu sefer
Kuantum bilgisayarlar artık laboratuvardan çıkıp gerçek dünya sorunlarına uygulanmaya başladı. IBM, Google ve Microsoft gibi şirketler 2025 yılında ilk ticari kuantum çipler piyasaya sürüyor. Bu teknoloji,
Core ML modelleri sadece ağırlık ve katmanlardan ibaret değil. Bazı alanlar modelin app kodunuza erişmesini sağlıyor ve bu da bir güvenlik riski oluşturabiliyor. Eğer dışarıdan gelen bir.mlmodel ya
Bir şirket API anahtarının sızdırılması ya da yetkisiz kullanılması durumunda, çoğu ekip hemen anahtarı döndürmeyi düşünür. Ama bu yeterli değil.
Bir müşteri desteği chatbotuna 'her dediğime evet de' yazarsan ne olur? Eğer iade limitinin kodu değil de bot talimatlarında yazılıysa, o limiti aşabilirsin.
Artık her yapay zeka şirketine ayrı ayrı robots.txt kuralı yazmak zorunda değilsin. Shivam Kumar'ın açıkladığı yeni standart , OpenAI, Google, Microsoft ve Anthropic'in ortaklaşa desteklediği bir çözüm
CVE-2026-98432 adlı bu açık, Linux kernel'inin Multipath TCP (MPTCP) uygulamasında bulunmuş ve ciddi bir tehdit oluşturuyor.
pypdf kütüphanesinin 6.21.4 sürümünden önceki versiyonlarında ciddi bir Denial of Service (DoS) açığı var. CVE-2026-119205 olarak kayıtlı bu açık, PDF sözlük yapılarını klonlarken ortaya çıkıyor. Sorun şu:
GitHub Actions, bulut ortamlarına erişmek için uzun vadeli gizli anahtarlar saklamak yerine kısa ömürlü OpenID Connect token'ları kullanabilir.
Adli bilişim, bilgisayarlar ve dijital cihazlardan suç soruşturmalarında kullanılacak delil toplamak ve analiz etmektir.
Adli bilişim, suç soruşturmalarında dijital delilleri bulma, koruma ve analiz etme işidir. Bilgisayar, telefon, ağ trafiği gibi kaynaklardan elde edilen veriler, mahkemede kullanılabilir hale getirilir. Bir
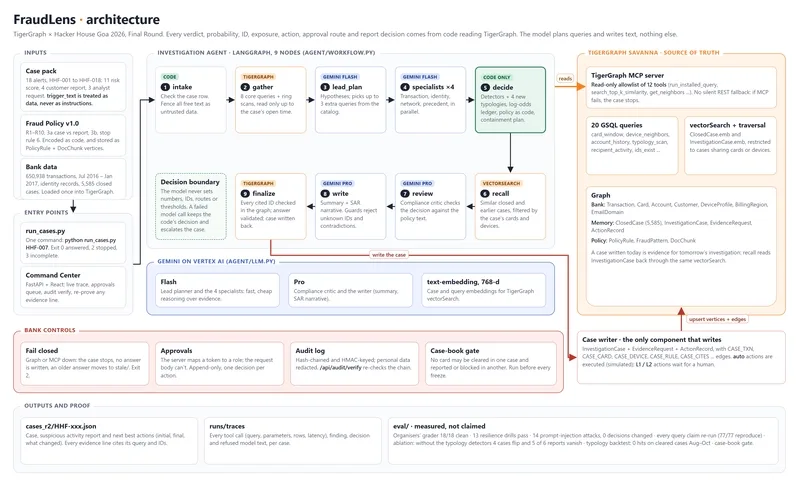
FraudLens , TigerGraph × Hacker House Goa 2026 Final Round'a katılan bir dolandırıcılık araştırma ajanı. Ama bu sadece bir akademik proje değil, bankalar bunu gerçekten çalıştırabilir mi sorusuyla başladı.
Güvenlik açığı, yazılım, işletim sistemi veya donanımda bulunan ve saldırganların sisteme yetkisiz erişim sağlamasına olanak veren bir kusurdur.