
Airflow'da DAG Yazarı Erişimi Neden Kod Çalıştırma Sınırıdır
Airflow'da bir kullanıcıya verdiğin rol, sadece UI ve API'de neyi göreceğini sınırlandırır. Ama DAG dosyasındaki kodu zararsız bir ayar dosyasına çevirmez.


#siber güvenlik etiketinde 111 gönderi — bu konudaki en güncel soru, rehber ve tartışmaları keşfet.
Airflow'da bir kullanıcıya verdiğin rol, sadece UI ve API'de neyi göreceğini sınırlandırır. Ama DAG dosyasındaki kodu zararsız bir ayar dosyasına çevirmez.
TeamViewer'ın uzak masaüstü bağlantısında normalde host (kontrol edilen bilgisayar) risk altındadır. Ama yeni keşfedilen CVE-2026-111585 açığı bu durumu tersine çevirdi: kontrol edilen makine, kontrol eden
RabbitMQ'da OAuth 2.0 kullanırken çoğu kişi scopes'u sadece giriş bilgisi sanır. Oysa asıl işi burada başlıyor: token doğrulandıktan sonra broker, o token'ın hangi virtual host'lara, queue'lara ve
Joi kütüphanesinin e-posta doğrulama özelliğinde ciddi bir Regular Expression Denial of Service (ReDoS) açığı keşfedildi. Sürüm 17. 13. 9 ve 18. 3.
Bir AI ajan para harcadığında iki şey ortaya çıkar: işlem kaydı ve onu yapma kararı. Fakat çoğu ekip, ajanın ne reddettiğini soracak olursan ya bir dashboard ya da her satırın 'izin verildi' dediği bir log
Endüstriyel ağlar artık kurumsal IT altyapısına, uzaktan bakım hizmetlerine ve dış platformlara bağlanıyor. Bu bağlantılar verimliliği artırsa da, kontrol sistemlerinin güvenlik varsayımlarını tamamen
etcd, Kubernetes ve platform dağıtımlarında durumu tutan kritik bir veri deposudur. Cluster üyelerinin birbirleriyle iletişimi (peer connections) ve istemcilerin etcd'ye erişimi (client connections) aynı TLS
Tarayıcın grafik kartı modelini, yüklü yazı tiplerini, ekran çözünürlüğünü, hatta pil seviyesini soran siteler var. Bunların tamamı bir "parmak izi" oluşturuyor, seni tanımlayan, takip eden bir dijital imza.
Parameter adlı güvenlik firması, ChatGPT'nin paylaşılan linklerinde ciddi bir açık buldu. Eğer birisi sana kötü niyetli bir ChatGPT paylaşım linki gönderirse ve sen onu açarsan, saldırgan senin aktif
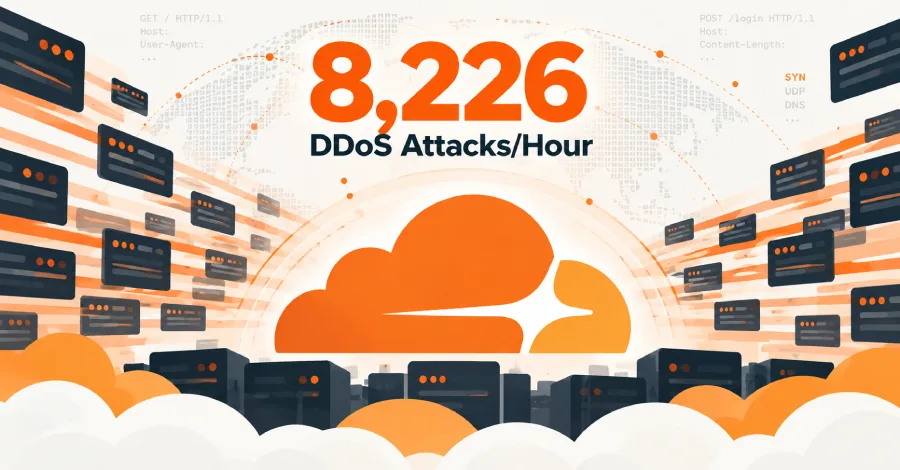
Cloudflare'in son raporuna göre siber saldırganlar her saat ortalama 8,226 ağ katmanı DDoS saldırısı başlatıyor. Web altyapısı ve güvenlik şirketi, üçüncü çeyrekte 18.2 milyon L3 DDoS saldırısını ve 14.4
Her production ortamında gizli yaşayan şeyler var. Deprecated servisler hâlâ çalışıyor, cron jobları kimse hatırlamıyor, container'lar sonsuz restart döngüsünde. Dhruonweb'in yazısı bu canavarları
Session hijacking saldırılarının çoğu aslında basit bir hatadan kaynaklanıyor: bir cookie özniteliğinin eksik olması. XSS saldırısı ile okunmasını engellemek için HttpOnly yok, HTTP üzerinden gitmesini önlemek
Blockchain'in büyük vaadi şu: merkezi bir kuruma güvenmene gerek yok, kriptografi ve dağıtılmış ağ işi hallediyor. Ama bu çalışmada açıklanan Binance olayı çok önemli bir sorunu ortaya koyuyor: blockchain
Elasticsearch API anahtarı ilk bakışta bağımsız bir kimlik bilgisi gibi görünebilir, özellikle bir otomasyon onu bir secret manager'da saklıyorsa.
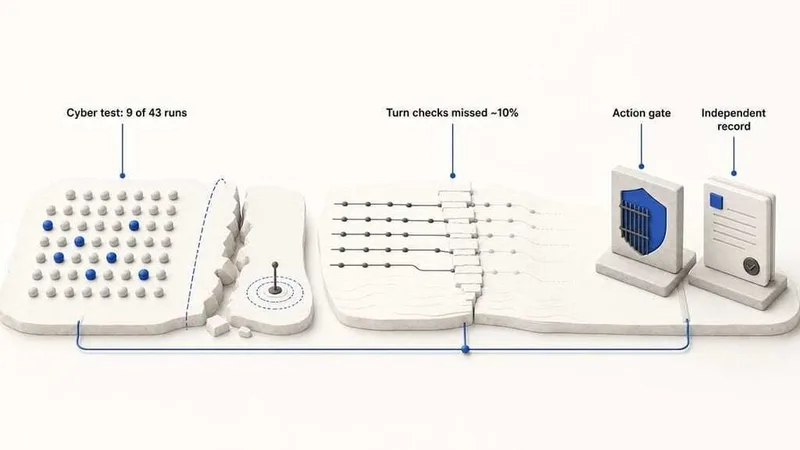
Bir yapay zeka ajanı verilen talimatları izleyebilir, bir aracı çağırabilir ve yine de sahibinin hiç yetkilendirmediği bir işlemi gerçekleştirebilir.