


GitHub Actions Execution Policies: CI'ı Güvenli Hale Getirme
GitHub Actions artık sadece test çalıştıran bir araç değil. Üretim yapıtları oluşturma, bulut kimlik bilgileri isteme, paket yayımlama, veritabanı göçleri yapma ve müşteri kodu dağıtma gibi kritik işleri yönetiyor. Sorun şu: güvenli bir workflow dosyası yanlış kişi tarafından ya da yanlış koşulda çalıştırılabilir. tam burada GitHub'ın yeni Execution Policies özelliği devreye giriyor.
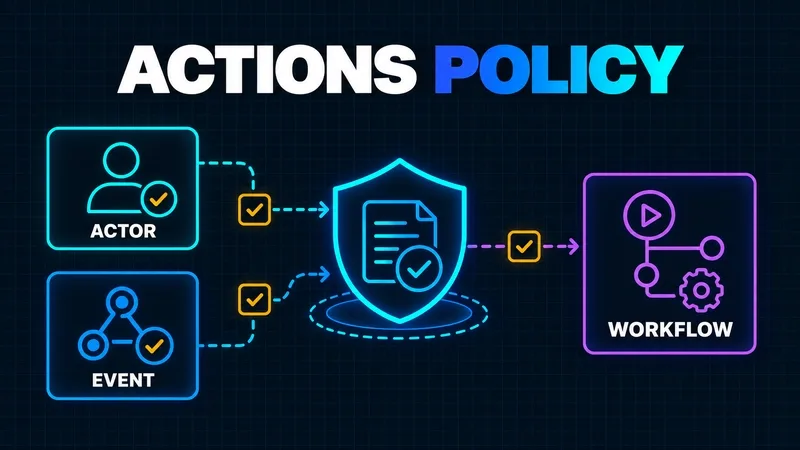
Eylül 2026'da genel olarak kullanılabilir hale gelen bu özellik, yöneticilere iş akışı çalıştırma izinlerini tanımlamada tam kontrol veriyor. Hangi aktörlerin (kullanıcılar, pull request'ler, push'lar) hangi olaylarda iş akışını başlatabileceğini belirleyebilirsin. Örneğin, sadece belirli takım üyeleri üretim dağıtımını tetikleyebilir, ya da pull request'ler yalnızca güvenilir dallardan çalışabilir.
November 2026'da GitHub, genel depolar için pull_request_target bloğunun varsayılan davranışını değiştiriyor. İlk olarak 2 Kasım'da planlanmıştı, şimdi 2 Aralık'a ertelendi. Ayrıca 9 ve 16 Kasım'da saat 16:00, 18:00 UTC arasında test kesintileri yapılacak. Bu değişiklik, harici katkıda bulunanların kodu doğrudan hassas ortamlarda çalıştırmasını engellemeyi amaçlıyor.
Pratik olarak, workflow dosyalarını yazarken artık iki soruya cevap vermek gerekiyor: "Bu YAML ne yapıyor?" ve "Bunu çalıştırmaya kim yetkili?" İkinci soruyu Execution Policies'le yanıtlayabilirsin. Özellikle SaaS projeleri için, bu kontrol katmanı sızıntı riskini önemli ölçüde düşürüyor. Deponda CI/CD güvenliğini sağlamak için bu ayarları incelemeye başla; November brownout'larından önce hazırlanmış olman iyi olur.

0 yorum