
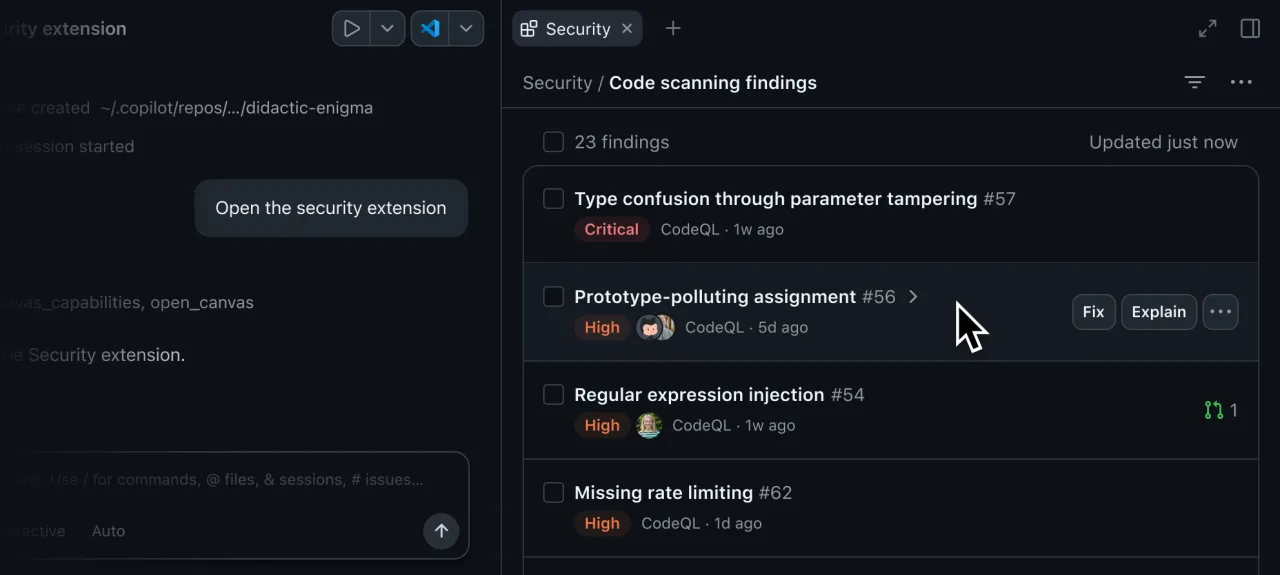

GitHub Copilot'a Güvenlik Uzantısı Eklendi
GitHub Copilot'ın yeni güvenlik uzantısı, kod tarama uyarılarını doğrudan uygulama içinde inceleme olanağı sunuyor. Artık deponun güvenlik sorunlarını bulmak için Copilot'tan çıkmanız gerekmiyor; tüm süreci tek bir ortamda yönetebilirsiniz.
Uzantı, kodunuzdaki potansiyel güvenlik açıklarını listeliyor ve Copilot'ın yapay zekâsı sayesinde her soruna ilişkin açıklamalar ve düzeltme önerileri sunuyor. Örneğin SQL injection riski tespit edildiğinde, sadece uyarıyı görmekle kalmıyor; neden tehlikeli olduğu ve nasıl düzeltileceği hakkında anında rehberlik alıyorsunuz. Bu, güvenlik ve geliştirme iş akışını birleştiriyor.
Praktik açıdan bakıldığında, bir geliştirici artık GitHub web arayüzüne gidip security tab'ını açmak zorunda değil. Copilot uygulamasında çalışırken uyarıları görebiliyor, yapay zeka tarafından önerilen çözümleri okuyabiliyor ve kodu düzeltebiliyor. Bu, özellikle büyük projelerde zaman kazandırıyor ve güvenlik gözetimini daha entegre hale getiriyor.
Özantı şu anda genel önizlemede ve Copilot kullanan ekipler için etkinleştirilebiliyor. Güvenlik taraması zaten GitHub Actions veya diğer araçlarla yapılıyorsa, bu uzantı sonuçları daha erişilebilir kılıyor. Kod yazarken güvenliği göz önünde tutmak, sonradan düzeltmekten çok daha etkili, bu uzantı tam da bunu sağlıyor.

0 yorum