
Pass-ta-key Golden Attack: Google Passkey'ler Nasıl Çalınıyor?
Google'ın passkey sistemi güvenliğin geleceği olarak sunulsa da, araştırmacılar yeni bir açığı ortaya çıkardı: Pass-ta-key Golden Attack.


Son günlerde en çok ilgi gören, en çok etkileşim alan gönderiler
Google'ın passkey sistemi güvenliğin geleceği olarak sunulsa da, araştırmacılar yeni bir açığı ortaya çıkardı: Pass-ta-key Golden Attack.
Yazılım geliştirme öğrenirken en zor kısım genellikle başlamaktır. Mevcut uygulamalar nasıl çalışıyor, hangi mimariye sahip, neden bu şekilde tasarlanmış, bu soruların cevaplarını bulmak çoğu zaman karmaşık
Büyük Angular.js projelerinde JavaScript minifikasyonu yapıyorsan ve Gulp-uglify işlemi 15-20 saniye sürüyorsa, sorun muhtemelen her derleme sırasında tüm dosyaları işlemden geçirmesidir. Dosya sistemi
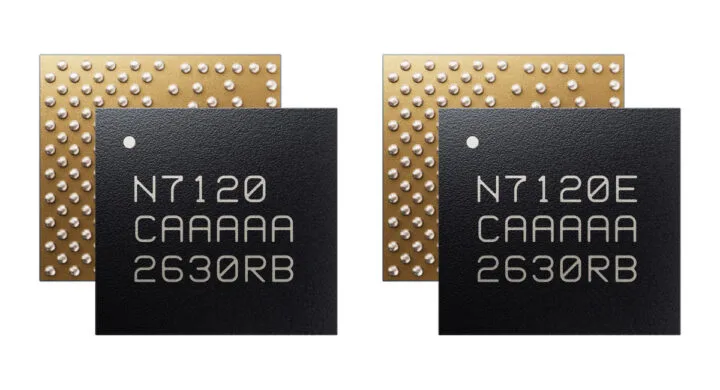

Nordic Semiconductor yeni nRF71 serisi çipleri duyurdu ve bu aslında batarya ile çalışan Wi-Fi cihazları için büyük bir adım.
AI içerik üretimi hızlandırıyor, ama çok ülkeli işletmeler için yeni bir sorun yaratıyor: farklı pazarlar için hazırlanan sayfalar birbirine benzer hale gelince, arama motorları yanlış ülke versiyonunu
Geçen hafta Avrupa'nın altı ülkesindeki mağaza buzdolapları ve dondurucuları bir gece içinde ısındı. Kasım 2-3 tarihinde gerçekleşen bu olay, siber saldırıların artık sadece veriler hakkında olmadığını
Estela adlı bir araç, Claude Code oturumlarınızdan ve git commit'lerinizden çalışma saatlerini ölçüp faturalandırıyor. İki kaynak arasında uyum sağlanmadığında sorun başlıyor, tam da geçen hafta düzeltilen bir
Express.js'de rota tanımlarken sadece string değil, düzenli ifadeler (regex) de kullanabilirsin. Bu, parametreleri doğrulamak veya aynı handler'ı birden fazla yol için ayarlamak istediğinde işe yarar. Express
Angular'ın $http servisi varsayılan olarak HTTP yanıtlarını önbelleğe almaz. Her istek sunucuya gider, bu da gereksiz ağ trafiği ve yavaş yükleme demektir.
SQL Server gibi endüstriyel veritabanlarını yıllarca kullanmak, içinin nasıl çalıştığını merak ettirtiyor. Üniversitede B-ağaçları, ACID ilkeleri, işlemler ve kurtarma mekanizmaları öğretilir ama kitaplar sana
Bir GIF editörü geliştirirken karşılaşılan pratik bir sorun: dosya boyutu ve bellek kullanımı arasında beklenmedik bir fark vardır.
Nvidia, yapay zeka projelerinde veri düzenlemesini otomatikleştirmek için Auto-Ontology adlı açık kaynak aracını geliştirdi.
Kalori takip uygulamalarında başarısızlığın sebebi insanların sağlıklarını umursamaması değil. Sebebi, bir öğünü kaydetmenin ödev gibi gelmesidir.
Blog yazısı yayımlarken kapak görseli seçmek her içerik editörünün rutin işi. Fakat doğru görsel bulmak zor; paylaşıldığında ilk dikkat çeken şey o resim oluyor. Son yıllarda WordPress'te AI görsel üretimi
Bir AI sohbet uygulaması yaptığında kaçınılmaz bir soruna çarparısın: LLM cevapları Server-Sent Events (SSE) üzerinden token token gelir, sen de content += token diye ekliyorsun, sonra hesaplanmış bir özellik
Siber güvenlik değerlendirmeleri sırasında karşılaşılan gerçek olaylar, endüstriye değerli dersler kazandırıyor. Güvenlik topluluğu, bu tür vakalar üzerinden tehdit modellerini ve savunma stratejilerini
Yazılım dünyasında 'spaghetti demon' diye bir şey var, o kontrolsüz, iç içe geçmiş, takip etmesi imkânsız kod yığını. Başlarda küçük başlar, ama zamanla her şeyi saran, değiştirilmesi tehlikeli bir canavarına
TETRA, polis, itfaiye, ambulans ve ulaştırma operatörleri tarafından kullanılan misyon kritik radyo ağlarında ciddi bir kimlik doğrulama açığı bulunuyor.
OPSSHIELD, hosting kontrol paneli cPGuard'ın lisanslama ve güncelleme sistemlerine yetkisiz erişim sağlayan bir saldırı sonrasında müşterilerine uyarı gönderdi.
GitHub Desktop 3.6.10 sürümünden itibaren hesaplarını bağlayacak oyuncular ve geliştiriciler için yeni bir güvenlik özelliği devreye girdi: kısa ömürlü, otomatik olarak yenilenen kimlik doğrulama token'ları.