

Paket İmzalandıktan Sonra Değiştiriliyor: Debian ve Ubuntu'da Kritik Açık
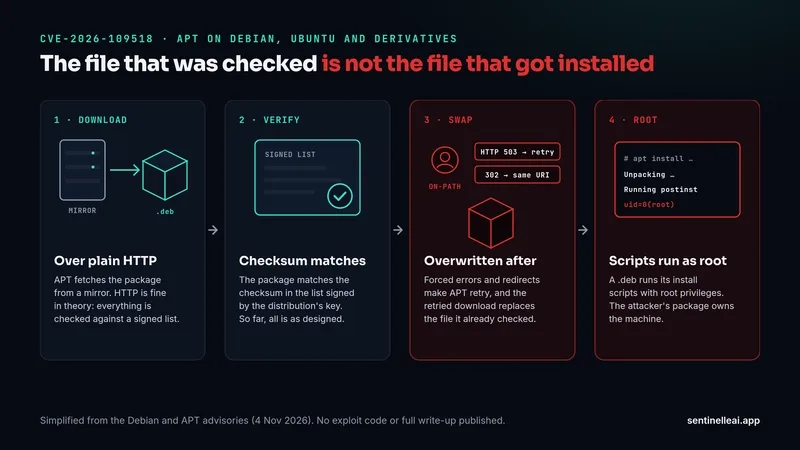
Kasım ayında Debian, Ubuntu ve APT geliştiricileri aynı gün iki ayrı güvenlik açığını kamuoyuna duyurdular. İlki, imzası kontrol edilen bir paket kurulumundan hemen sonra ağ üzerinde değiştirilmesine izin veren bir açık. Saldırgan bu şekilde kendi kodunu root yetkisiyle çalıştırabiliyor.
Aynı saatlerde Fransa'nın Sekoia güvenlik firması, Rus APT29 grubunun web analitik scriptleri hedef aldığını açıkladı. Binlerce web sitesi tarafından yüklenen küçük bir script, bir hafta boyunca ziyaretçilerin telefonlarını profilledi ve exploit zinciri sundu.
İki olayın ortak noktası açık: bilgisayarlarında ve tarayıcılarında çalışan kodun çoğu başkası tarafından yazılmış. İmza kontrolleri ve güvenlik mekanizmaları sandığımızdan çok daha az kapsamlı.
Debian ve Ubuntu paket yöneticisi APT, paketlerin kaynağına güvenmiyor. Her paket listesi imzayla doğrulanıyor. Ancak indirme aşamasında bir saldırgan, imza kontrolünden sonra paketi değiştirebiliyor. Bu, yazılım tedarik zincirinin en temel seviyesinde bir açıktır.
Web tarafında ise durum daha sinsi. Analitik scriptleri güvenilir görünüyor ama ikinci bir script yükleyebiliyor. Bu script cihazı profilledi ve hedeflenen exploit sundu.
Bu açıklar, açık kaynak yazılım ve web ekosisteminin ne kadar bağımlı olduğunu gösteriyor. Milyonlarca sistem, kontrol edemediği koda güveniyor.

0 yorum