


Saldırganlar yapay zeka aracılarıyla GitHub'da gizli anahtarları avıyor
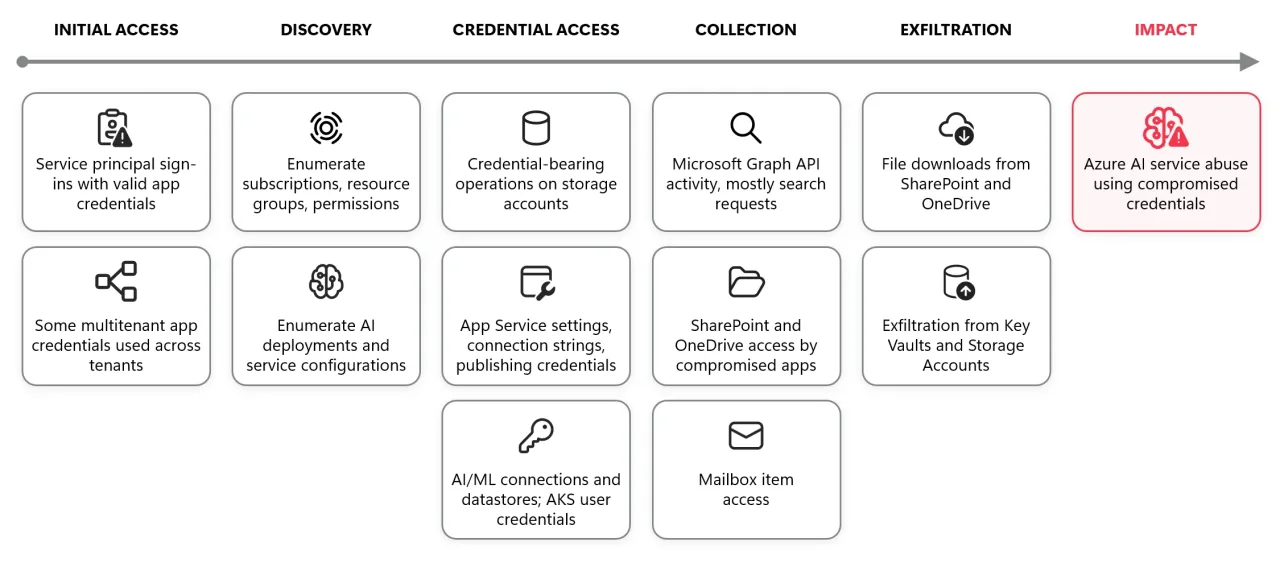
Microsoft Threat Intelligence, saldırganların ARTEX isimli agentic offensive security framework'ünü kullanarak GitHub'da OAuth uygulama sırlarını (secrets) aradığını gözlemledi. Bu sırlar bulunduğunda, ilgili OAuth uygulamalarını ele geçirmek ve o uygulamanın kiracısı içinde kimliği doğrulanmış işlemler gerçekleştirmek için kullanılıyor.
Tehditle karşı karşıya kalan kuruluşlar için durum ciddi. Saldırganlar bu yöntemi kullanarak OAuth uygulamalarına erişim sağladıktan sonra, kuruluş içinde çeşitli kötü amaçlı eylemler gerçekleştirebiliyor. E-posta okuma, veri çalma, yönetici hesaplarına erişim gibi işlemler bu kapsamda yer alıyor.
Bu tür saldırıların etkili olmasının temel sebebi, geliştiricilerin yanlışlıkla OAuth anahtarlarını GitHub depolarına commit etmesi. Açık kaynak projelerde, konfigürasyon dosyalarında veya.env dosyalarında bırakılan bu sırlar, arama botları tarafından kolayca bulunabiliyor.
Korunma açısından alınabilecek adımlar şunlar: OAuth anahtarlarını asla kod deposuna commit etmeme,.gitignore dosyasında gizli bilgiler içeren dosyaları ekleme, GitHub'ın secret scanning özelliğini etkinleştirme, ve düzenli olarak eski tokenları iptal etme. Ayrıca OAuth uygulamalarının izinlerini minimum seviyeye indirgemek de önemli.
0 yorum