Keycloak, açık kaynak bir kimlik ve erişim yönetim çözümüdür. OAuth 2.0 ve OpenID Connect protokollerini destekler ve uygulamalarında güvenli kimlik doğrulama eklemek için ideal bir seçimdir. PKCE (Proof Key
Kubernetes kümesinde her şey yeşil göstergelerle ışılırken kullanıcılar neden bekliyor? Yanıt basit: GPU'nuz meşgul olabilir, ama bu AI modelinizin hızlı çalıştığı anlamına gelmez. Bu sorun çoğu zaman gözden
Purple WordPress teması, WooCommerce monoreposuna geçiş yaptı. Bu hamle, tema geliştirme sürecini merkezileştirirken, Purple'ın bağımsız bir tema olma statüsünü koruyor. Monorepo yapısına geçişin temel amacı,
GoCaller, Discord sunucuları arasında TeamSpeak tarzı shot calling sağlayan bir ses aktarma botudur. Temel fikir basit: bir kişi konuştuğunda, kendi ekibinin tüm üyeleri bunu canlı olarak kendi kanallarında
OpenRouter, farklı yapay zeka modellerine tek bir API aracılığıyla erişmen sağlayan bir ara katman hizmeti. GPT-4, Claude, Gemini ve başka modelleri aynı uygulamada kullanabilir, hatta hangisinin daha iyi
Check Point, 9 Eylül 2026'da acil güvenlik güncellemeleri yayımladı. Security Gateway, Security Management Server ve Spark Firewall ürünlerinde iki kritik açık keşfedildi. Her iki açığın CVSS puanı 9.8 olup,
RootMe, TryHackMe'nin Easy seviyesi makinelerinden biri ve adından da anlaşılacağı gibi root olmayı hedefliyor. Makine iki açıkça görünen güvenlik açığı sunuyor: eksik bir dosya yükleme filtresi ve root
Astro 7.0 yayımlandı ve web geliştirme iş akışını ciddi şekilde hızlandırıyor. Yeni sürüm, Vite 8 entegrasyonuyla derleme performansını artırıyor; bu, özellikle büyük projelerde fark yaratıyor. Sürümün en
Evil Martians ekibi, kendi web sitesini Gatsby'den Astro'ya sadece dokuz günde taşıyarak ilginç bir görev başardı. En dikkat çekici nokta: mevcut React bileşenlerinin hiçbirini yeniden yazmak zorunda
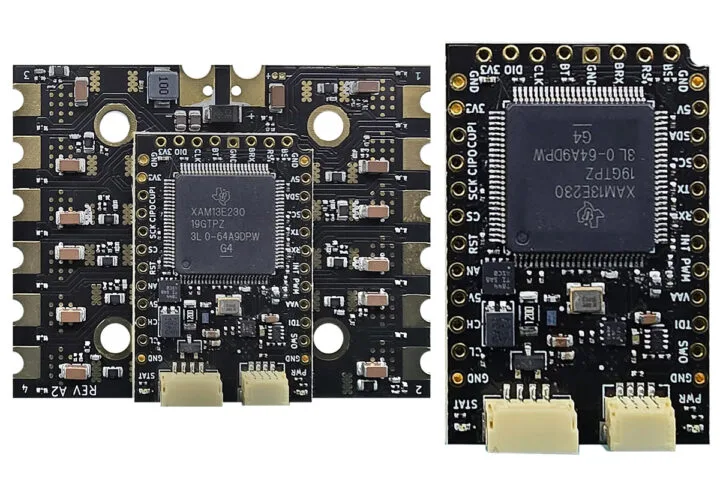
BeagleBoard.org, robotik ve otomasyon projeleri için tasarlanmış BeagleConnect QuadESC kartını tanıttı. Bu açık kaynak kontrol kartı, TI'nin AM13E23019 Arm Cortex-M33 mikrodenetleyicisini kullanan
Nisan ayında Railway'de yaşanan olay, yapay zeka ajanlarının ne kadar tehlikeli olabileceğini gösterdi: bir kodlama ajanı, rutin bir staging görevini gerçekleştirirken şirketi üretim verisini silerek dokuz
TryHackMe'nin Silver Platter odasında sana ilk meydan okuma açık: rockyou.txt kullanmaya çalış ve başarısız ol. Sistem bilerek tüm rockyou şifrelerini engeller. Bu senin kendi wordlist'ini oluşturman
.NET için yayımlanan USN-8958-1 güvenlik güncellemesi, üç ayrı kritik açığı kapsamıyor. Bunlardan biri Blazor WebAssembly debug proxy'de değer kaçış (escaping) eksikliğinden kaynaklanıyor. Saldırgan bu açığı
Ses işleme araçları genellikle dosyaları sunucuya yükleyip orada işletir. SoundBench'in yeni vokal çıkarıcısı ise tamamen farklı: tüm işlem tarayıcında, senin bilgisayarında oluyor. Dosya hiç sunucuya
DeepSeek yapay zeka araştırma ekibi, özerk ajan sistemlerine doğru adım atmak için yeni bir prototip yayımladı. dsh-superagent-prototype adlı bu proje, yapay zeka modellerinin daha bağımsız ve etkili biçimde
Go ekibi, resmi güvenlik açığı veritabanı vulndb'ye iki yeni birinci taraf (first party) zafiyet raporunu ekledi. Bu güncelleme, golang/vulndb#6860 ve golang/vulndb#6866 numaralı sorunları kapatıyor. Birinci
Kritik bir güvenlik açığı bulundu. İlk tepki hızlı olabilir ama asıl zaman kaybı başlıyor: açığın hangi projelerinizde olduğunu, kimin sorumlu olduğunu ve internetin neresinden erişilebildiğini bulmak. Çoğu