


Terraform planlarını CI/CD'de kontrol etmek artık mümkün
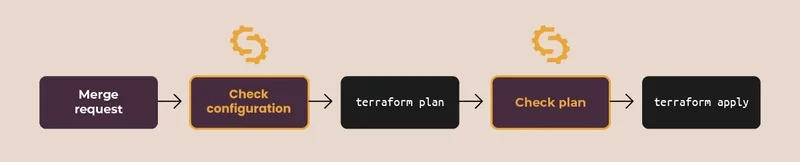
Steampunk Spotter'ın yeni sürümü Terraform güvenlik kontrolünü bir adım öteye taşıyor. Artık yalnızca kodu değil, `terraform plan` çıktısını da CI/CD pipeline'ında kontrol edebiliyor.
Sorun şu: kod incelemesinde gözüken kod, gerçek altyapı değişikliğini tam olarak yansıtmaz. Terraform değişkenleri, modülleri ve veri kaynaklarını çözdüğünde ortaya çıkan değerler reviewer'ın görmediği şeyler içerebilir. Veritabanı şifresi, API anahtarı gibi hassas bilgiler plan aşamasında oluşabilir ve apply öncesi hiç kontrol edilmez.
Spotter bunu değiştiriyor. Yeni özellik, Terraform'un ürettiği plan dosyasını tarayıp yerleşik kontrollerle özel politikalarınızı çözülmüş değerlere karşı çalıştırıyor. Eğer bir değişiklik politika ihlali oluşturuyorsa, mesela bir security group'a herkese açık port eklemek, Spotter `terraform apply` öncesi bunu engeller.
Bu özellikle enteresan çünkü gizli değerlerin açık metinde kalmasını yakalıyor. Bir geliştirici yanlışlıkla şifreyi hardcode etse bile, plan kontrol aşamasında sistem bunu flag'ler. Aynı zamanda Terraform provider tanımlarına karşı doğrulama yapıyor, yanlış kaynak konfigürasyonlarını erkenden bulup çıkarıyor.
Zaten çalışan CI/CD pipeline'ınıza entegre olduğu için ekstra araç veya iş akışı eklemek gerekmiyor. Kod review'ın açtığı boşluğu dolduruyor: insan gözünü geçerse, otomasyonun yakalayacağı bir katman daha oluşturuyor.

0 yorum