


Docker Sandboxes vs. Containers: AI Ajanları için Doğru İzolasyonu Seçmek
Docker, yapay zeka ajanlarının çalıştırılması için iki farklı izolasyon yöntemi sunuyor: geleneksel konteynerler ve Docker Sandboxes. Aralarındaki temel fark, sistem çekirdeğinin nasıl yönetildiğinde yatıyor.
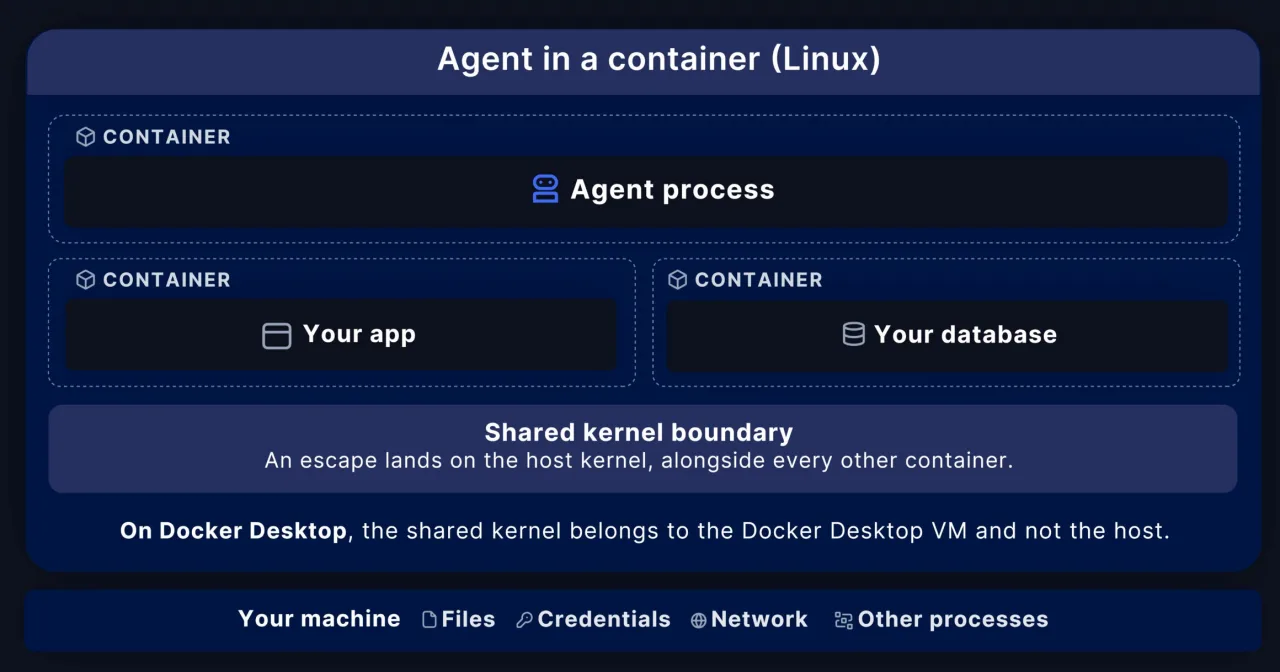
Geleneksel Docker konteynerları, ana bilgisayarın Linux çekirdeğini paylaşır. Bu, düşük ek yük ve hızlı başlatma anlamına gelir. Ancak çekirdek seviyesinde bir güvenlik açığı, tüm konteynerleri etkileyebilir. AI ajanları gibi güvenilir olmayan kodları çalıştırırken bu risk önemlidir.
Docker Sandboxes ise microVM'lerin üzerine inşa edilmiş. Her sandbox kendi özel Linux çekirdeği ve bağımsız Docker Engine'i taşır. Bu, daha güçlü izolasyon sağlar, bir sandbox'taki güvenlik sorunu diğerlerini etkilemez. Karşılığında biraz daha fazla kaynak tüketir ve başlatma süresi uzar.
Pratik olarak: Güvenilir, iç uygulamalar için geleneksel konteynerler yeterli ve daha verimli. Harici kaynaklardan gelen, test edilmemiş veya potansiyel tehdit taşıyan AI kodları çalıştırırken Sandboxes tercih edilmeli. Özellikle çok kiracılı ortamlarda ya da hassas veri işlerken sandbox yalıtımı bir güvenlik katmanı ekler.
Seçim, iş yükünüzün risk profili ve performans gereksinimleriyle ilişkili. Yüksek güvenlik gerekiyorsa ek kaynağa yatırım yapın. Hız kritikse ve ortam kontrollüyse konteynerler yeterli.

0 yorum