
Şirket API Anahtarlarıyla Yetkisiz AI Ajanlarını Yakalamak
Bir şirket API anahtarının sızdırılması ya da yetkisiz kullanılması durumunda, çoğu ekip hemen anahtarı döndürmeyi düşünür. Ama bu yeterli değil.


#siber güvenlik etiketinde 111 gönderi — bu konudaki en güncel soru, rehber ve tartışmaları keşfet.
Bir şirket API anahtarının sızdırılması ya da yetkisiz kullanılması durumunda, çoğu ekip hemen anahtarı döndürmeyi düşünür. Ama bu yeterli değil.
Core ML modelleri sadece ağırlık ve katmanlardan ibaret değil. Bazı alanlar modelin app kodunuza erişmesini sağlıyor ve bu da bir güvenlik riski oluşturabiliyor. Eğer dışarıdan gelen bir.mlmodel ya
Kuantum bilgisayarlar artık laboratuvardan çıkıp gerçek dünya sorunlarına uygulanmaya başladı. IBM, Google ve Microsoft gibi şirketler 2025 yılında ilk ticari kuantum çipler piyasaya sürüyor. Bu teknoloji,
Ekim 2026'de en az dokuz AI geliştirici platformu güvenlik olayı yaşadı. Wiz araştırma ekibi bunu "Black October" olarak adlandırdı çünkü normalde bir platform ihlali ayın en büyük haberi olurken, bu sefer
Proxmox'ta otomasyon kurduğunda genellikle bir kullanıcı şifresiyle başlayıp uzun ömürlü bir API token'ı scriptlere gömüyorsun.
MinIO'nun Security Token Service (STS) ile geçici kimlik bilgileri oluşturmak, uzun ömürlü object storage anahtarlarından çok daha güvenli bir yol sunuyor.
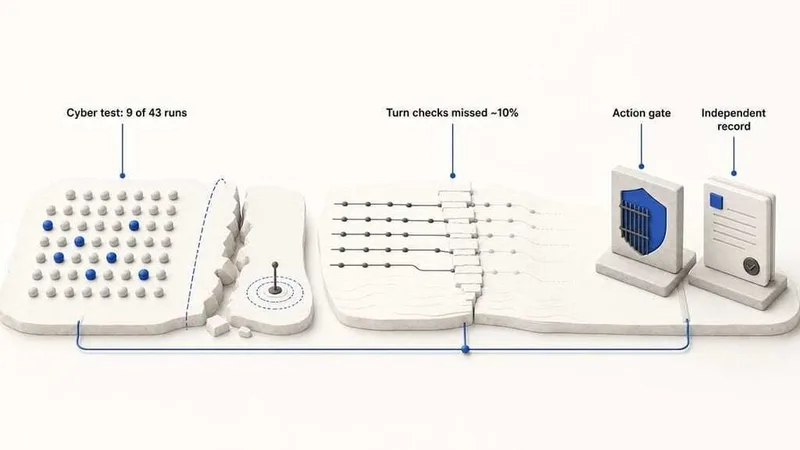
Bir yapay zeka ajanı verilen talimatları izleyebilir, bir aracı çağırabilir ve yine de sahibinin hiç yetkilendirmediği bir işlemi gerçekleştirebilir.
Elasticsearch API anahtarı ilk bakışta bağımsız bir kimlik bilgisi gibi görünebilir, özellikle bir otomasyon onu bir secret manager'da saklıyorsa.
Blockchain'in büyük vaadi şu: merkezi bir kuruma güvenmene gerek yok, kriptografi ve dağıtılmış ağ işi hallediyor. Ama bu çalışmada açıklanan Binance olayı çok önemli bir sorunu ortaya koyuyor: blockchain
Session hijacking saldırılarının çoğu aslında basit bir hatadan kaynaklanıyor: bir cookie özniteliğinin eksik olması. XSS saldırısı ile okunmasını engellemek için HttpOnly yok, HTTP üzerinden gitmesini önlemek
Her production ortamında gizli yaşayan şeyler var. Deprecated servisler hâlâ çalışıyor, cron jobları kimse hatırlamıyor, container'lar sonsuz restart döngüsünde. Dhruonweb'in yazısı bu canavarları
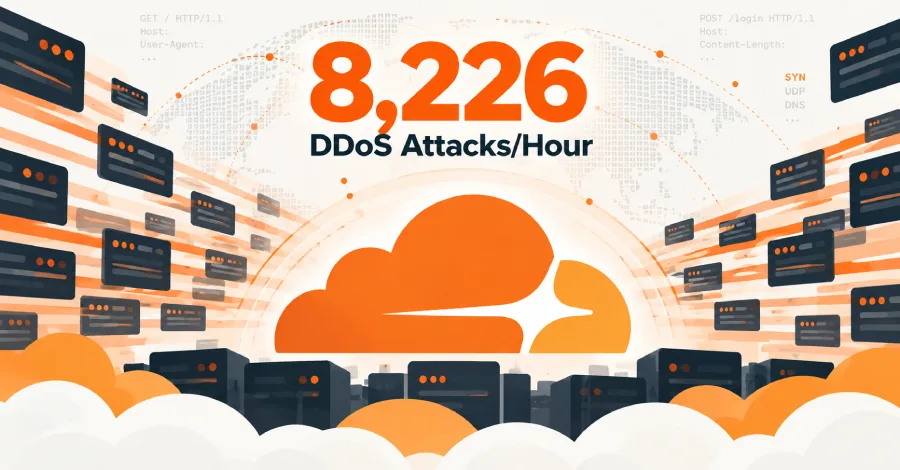
Cloudflare'in son raporuna göre siber saldırganlar her saat ortalama 8,226 ağ katmanı DDoS saldırısı başlatıyor. Web altyapısı ve güvenlik şirketi, üçüncü çeyrekte 18.2 milyon L3 DDoS saldırısını ve 14.4
Parameter adlı güvenlik firması, ChatGPT'nin paylaşılan linklerinde ciddi bir açık buldu. Eğer birisi sana kötü niyetli bir ChatGPT paylaşım linki gönderirse ve sen onu açarsan, saldırgan senin aktif
Tarayıcın grafik kartı modelini, yüklü yazı tiplerini, ekran çözünürlüğünü, hatta pil seviyesini soran siteler var. Bunların tamamı bir "parmak izi" oluşturuyor, seni tanımlayan, takip eden bir dijital imza.
etcd, Kubernetes ve platform dağıtımlarında durumu tutan kritik bir veri deposudur. Cluster üyelerinin birbirleriyle iletişimi (peer connections) ve istemcilerin etcd'ye erişimi (client connections) aynı TLS