

Pillow CVE-2026-112900: Python Projelerinde Güvenlik Açığını Bulma ve Kapatma
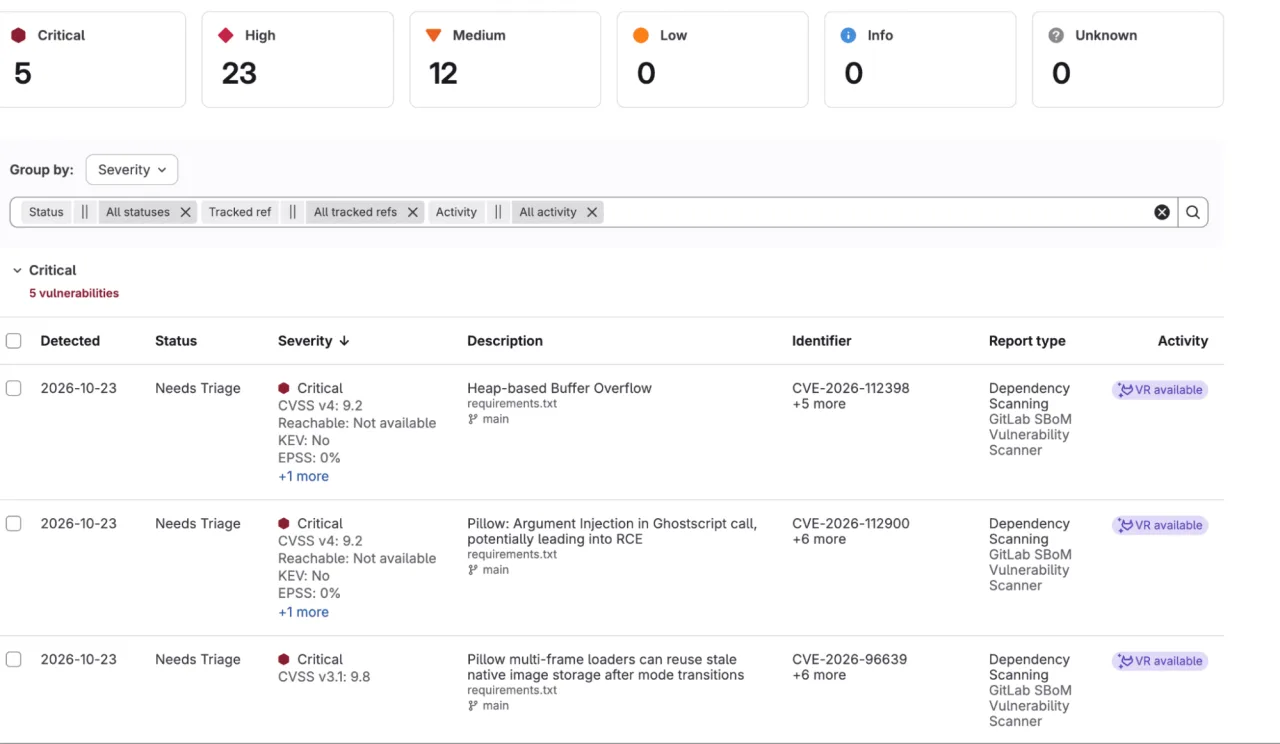
Python ekosisteminin en yaygın görüntü işleme kütüphanesi olan Pillow'da kritik bir güvenlik açığı bulundu. CVE-2026-112900, Pillow'un EPS görüntülerini işlemek için Ghostscript'i çağırırken argüman enjeksiyonuna izin veriyor. CVSS 4.0 standardına göre 9.2 (Kritik) olarak derecelendirildi.
Açık 16 Ekim 2026'de yayımlanan Pillow 13.0.0 sürümü bu sorunu kapattı. Sorun 2.6.0'dan 13.0.0'ın öncesindeki her sürümü etkiliyor. Şu an kötüye kullanıldığına dair rapor olmasa da, CISA bu açığı otomatikleştirilebilir olarak işaretledi; bu da saldırganların bunu kolayca kullanabileceği anlamına geliyor.
Pillow çoğu zaman doğrudan yüklemediğin bir paket tarafından çekilir. Web çerçeveleri, görüntü küçültme servisleri veya makine öğrenmesi araçları onu bağımlılık olarak içerebilir. Bunu kontrol etmek için proje klasöründe pip list | grep -i pillow çalıştır. Eğer Pillow'u bulursan sürümünü kontrol et: pip show pillow. 13.0.0'dan eski bir sürüm varsa pip install --upgrade pillow ile güncelleyin.
Bağımlılık ağacında Pillow varsa (başka bir paket tarafından çekilmişse) o paketi de güncellemelisin. requirements.txt veya pyproject.toml dosyalarını kontrol ederek minimum Pillow sürümünü 13.0.0 olarak belirle. CI/CD hattında bağımlılık taraması yapıyorsan bu açığı otomatik olarak algılayabilir ve bloklayabilirsin.
GitLab, Pillow kullanmadığı için bu açıktan etkilenmemiştir. Ancak kendi projelerinde Pillow kullanan ekipler acilen güncelleme yapmalı. Bu tür güvenlik açıkları sessizce kütüphanelerde yatabilir; düzenli bağımlılık denetimi ve otomatik güncelleme kontrolleri hayat kurtarır.

0 yorum