Hindistan, yapay zeka geliştirmede radikal bir yaklaşım sunuyor: "Model veriye gider, veri modele gitmez." Bu strateji, ülkenin hassas verileri Big Tech şirketlerine açmadan kendi AI ekosistemini kurmayı
Anthropic, 22 Eylül 2026'da Claude Opus 5. 5'i yayınladı. API kullananlar için değişim basit ama önemli: model adı claude-opus-5 yerine claude-opus-5-5 oluyor.
Bir İngiliz tedarik zinciri şirketi, her kamyonu yüklediklerinde bir EDIFACT DESADV mesajı gönderiyor. Bu mesajlar palet, kutu ve varış yeri bilgilerini içeriyor. Alıcı market zinciri, bu mesaj olmadan hiçbir
Bir görev için birden fazla araç varken, yapay zeka ajanları sıklıkla en güçlü olanı seçiyor, hatta görevin ihtiyacından çok daha fazla yetki kullanıyor.
PHP2Shell, web sunucusu üzerinde komut çalıştırmaya yarayan bir araç olarak ortaya çıktı, ancak bunu geniş ölçekte silah olarak kullanmak beklenenden çok daha zor görünüyor. Siber güvenlik araştırmaları, bu
İnşaat sektöründe fazla stok tutmak yaygındır, Cuma akşamı blok bitmektense birkaçını geri almak daha ucuza gelir. Bu yüzden bu firma müşterilere 28 gün içinde malı iade etme hakkı tanıyor. Geçen sonbahar
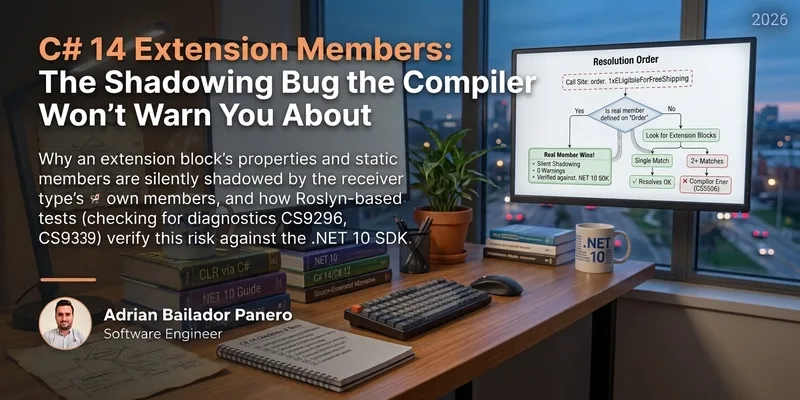
C# 14'ün extension members özelliği, kodun okunabilirliğini artırırken gizli bir tehlike taşıyor: derleyici hiç uyarı vermeden, gerçek bir üye ile extension üyesi arasında sessiz bir çakışma yaşanabilir. Kayıt
Java'da String işlemleri, metin tabanlı verileri manipüle etmek için temel beceridir. String sınıfı zengin bir metod kütüphanesi sunsa da, hangi metodun ne zaman kullanılacağını bilmek geliştirme hızını
PostgreSQL 19'un çıkışı planlanandan daha geç olacak ve sebebi ilginç: yapay zeka entegrasyonları ve bunların sağlıklı bir şekilde kodlanması daha fazla zaman gerektiriyor. PostgreSQL geliştirici ekibi, veri
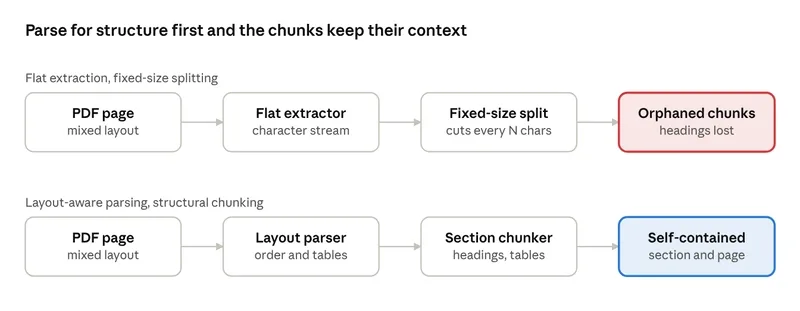
RAG sistemlerinde görünen model sorunlarının çoğu aslında veri hazırlama katmanında yaşanıyor. Bir PDF'i karakterler akışına çevirip her 1000 karakterde kesmek, en iyi embedding modeli ve en güçlü LLM'yi
Pakistan'ın nükleer ve enerji sektörlerini hedefleyen APT DONOT grubunun siber casusluk araçlarının bir açık dizin (opendir) aracılığıyla bulunması, kritik altyapı güvenliğinde yeni bir tehdit göstergesi
Java geliştirici olarak en sık karşılaştığınız hatalardan biri NullPointerException (NPE). Bu hata, bir nesnenin null olduğunu kontrol etmeden ona erişmeye çalıştığınızda fırlatılır. Görünüşte basit ancak
Chainalysis, kripto para işlemlerini izlemek ve kara para aklama soruşturmalarında kullanılan başlıca platform, bir güvenlik olayıyla karşı karşıya kaldı.