
Linux Kernel TCP Açığı: 9.8 CVSS Puanıyla Ubuntu ve Red Hat'ı Tehdit Ediyor
Linux kernel'inin TCP kodunda bulunan ve CVE-2026-98432 olarak takip edilen bir açık, Ubuntu, Red Hat Enterprise Linux ve diğer dağıtımları doğrudan etkiliyor.


#linux etiketinde 15 gönderi — bu konudaki en güncel soru, rehber ve tartışmaları keşfet.
Linux kernel'inin TCP kodunda bulunan ve CVE-2026-98432 olarak takip edilen bir açık, Ubuntu, Red Hat Enterprise Linux ve diğer dağıtımları doğrudan etkiliyor.
Yeni bir Linux VPS ya da dedicated server kurduğunda ilk saatler içinde otomatik SSH saldırıları, kernel açıkları ve port taramaları başlıyor.
Linux sunucusunda çalışmaya başladığında ilk aylar her komut için Google'da arama yapmak normal. Ama aynı komutu kırk kez arattığında bir şey yanlış gidiyor.
Eğer df -h komutunuz ev bölümünün neredeyse dolu olduğunu gösteriyorsa ve du komutu ~/.lmstudio ile ~/.ollama klasörlerine işaret ediyorsa, sorununun kaynağını bulmuşsunuz demektir. Ollama ile çektiğiniz ya da
Linux sisteminde her dosya ve klasörün sahibi, grubu ve diğer kullanıcılar için ayrı izinleri vardır. Okuma (read), yazma (write) ve çalıştırma (execute) olmak üzere üç temel izin türü bulunur. Bu izinleri
CVE-2026-98432 adlı bu açık, Linux kernel'inin Multipath TCP (MPTCP) uygulamasında bulunmuş ve ciddi bir tehdit oluşturuyor.
GBase 8a küme kurulumunun son aşamasında "fail to add new datanodes to gcware" hatası alıyorsan, sorun genellikle ağ veya yapılandırma değil, eksik bir bağımlılık kütüphanesidir. GCware servisi başlamıyorsa,
Stateful container'ları (veritabanı, mesaj kuyrukları, dosya sistemi gibi) canlı olarak başka bir sunucuya taşımak, görünüşte basit ama aslında karmaşık bir iş.
Her 5 dakikada bir işi çalıştırmak istiyorsan cron ifadesi şu: Bu beş alan şöyle çalışır: dakika, saat, ayın günü, ay, haftanın günü.
"Bu kaç kez geçiyor?" sorusu dört farklı anlama gelebilir. Kaç satırda var, toplam kaç kez geçiyor, bir sütundaki her değer kaç kez tekrarlanıyor, ya da kaç farklı değer var. AWK bu dört durumun hepsini birkaç
Aynı sunucuya gece yarısı pgdump atmak yedekleme değildir. Disk çöktüğünde, sunucu saldırıya uğradığında ya da sağlayıcı bir olay yaşadığında o dosya da gider.
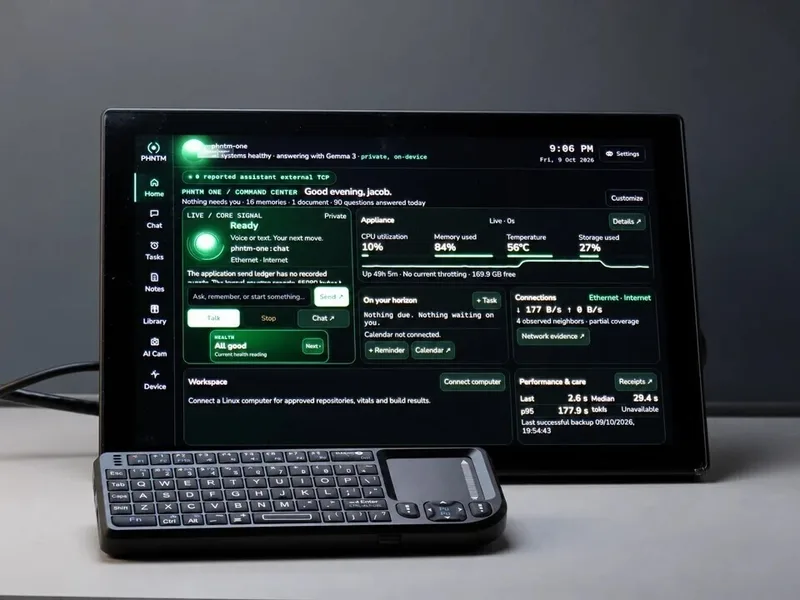

Jacob'un PHNTM One projesi ilginç bir yaklaşım sunuyor: masaüstüne koyabileceğin, hiçbir verini buluta göndermeden çalışan bir AI asistanı.
Her production ortamında gizli yaşayan şeyler var. Deprecated servisler hâlâ çalışıyor, cron jobları kimse hatırlamıyor, container'lar sonsuz restart döngüsünde. Dhruonweb'in yazısı bu canavarları
Flutter'ın Shortcuts, Actions ve focus tree yapısı basit formlar için yeterli görünüyor. Ama sohbet ekranı, ters liste, sabit overlay ve aynı anda yazı yazma gibi karmaşık durumlar ortaya çıkınca işler
Evinin ofisinde sessizce çalışan bir sunucu, yaşam boyu birikmiş fotoğraflar, yasal belgeler ve dijital arşivleri barındırıyor.