


GitHub Actions'ı İçe Aktardıktan Sonra: Olaylar, Anahtarlar ve Runner Kontrol Listesi
GitHub Actions'tan AngusGit'e workflow aktarırken, sistem otomatik olarak YAML'ı dönüştürüyor ama her şey uymuyor. Dönüştürülen ilk taslak ile orijinal dosya arasında farklar kalıyor; bunları görmezden gelmek işin içini çıkarıyor.
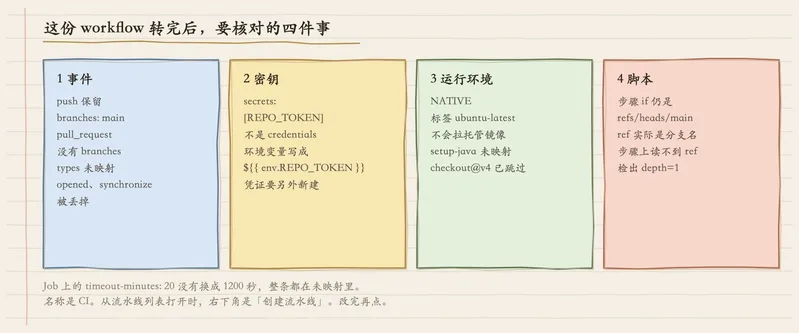
İlk adım CI/CD Akışlar menüsüne girmek (takım ve kurumsal sürümlerde var, topluluk sürümünde yok). Yeni akış oluştur, GitHub Actions'ı seç. Workflow YAML'ını yapıştır, sistem dönüştürsün. Dönüştürülen taslağı iyice incele: Marketplace aksiyonları, barındırılan runs-on görüntüleri otomatik olarak kullanılamaz. Sistem sana "Eşlenmemiş (manuel düzeltme gerekli)" listesi verecek; bunları bir bir kontrol et.
En kritik üç şey: olaylar (trigger), anahtarlar (secrets) ve runner. Olaylar kısmında push, pull_request gibi tetikleyicilerin doğru eşlenip eşlenmediğini gözden geçir. Anahtarlar için REPO_TOKEN gibi değişkenleri kendin oluşturman lazım. CI/CD Ayarlar Kimlik Bilgileri'ne git, yeni kimlik bilgisi ekle. Adı workflow'da yazılanla eşleşmeli (örneğin REPO_TOKEN), türü "Metin Kimlik Bilgisi" seç, görünürlüğü "Belirtilen Depo" yap. Token'ı yapıştır, kaydet, sonra açıp göremezsin.
Runner için ise CI/CD Runner'a git. Yeni runner ekle, token oluştur (1 saat geçerli, bir kez gösterilir). Etiket ubuntu-latest yaz, docker ekleme, yoksa konteyner moduna geçer ve görevi alamaz. Komutu yapı makinesinde çalıştır. Runner listesinde "Boşta" göründüğünde, akışı oluşturmaya hazırsın.
Detaylı rehber için orijinal yazıya bak. Özetçesi: dönüştürülen YAML'ı doğrula, eşlenmemiş öğeleri düzelt, kimlik bilgilerini elle oluştur, runner'ı hazırla. Sonra akış çalışır.
0 yorum